

Allerta PrestaShop: hackerato tramite Ap Page Builder: anatomia di un attacco reale e come l'abbiamo chiuso
In questa guida (7)
Una vulnerabilità PrestaShop nel modulo Ap Page Builder ha permesso a un attaccante di eseguire codice su un e-commerce 1.7.7 che gestiamo, scrivere una webshell, forgiare una sessione da superadmin e cercare di sparire senza lasciar traccia. Il tutto in quaranta minuti, di notte, da una rete di indirizzi IP a rotazione.
In questo articolo raccontiamo come abbiamo ricostruito l'attacco dai log, dove stava la falla, perché una patch applicata in precedenza non l'aveva chiusa, e cosa abbiamo fatto per bonificare il sito. Non è un advisory tradotto: è il resoconto di un incidente gestito da noi, scritto per chi amministra negozi PrestaShop e vuole sapere cosa cercare nei propri.
Il segnale non è stato un alert di sicurezza, ma una telefonata di un nostro cliente che lamentava alcune anomalie nel pannello amministrativo. Un dettaglio che a prima vista sembra banale, se non fosse che PrestaShop, dal back office, non permette di eseguire alcune azioni.
Da lì è partita l'analisi. Guardando i log di accesso attorno a quelle ore è emerso il resto: una scansione sistematica contro un modulo di pagamento e, poche ore dopo, l'attività che ha portato alla compromissione vera e propria.
La lezione che anticipiamo subito: un sintomo funzionale apparentemente innocuo, ordini che scompaiono, un carrello che si comporta male, un popup che dà errore, può essere la punta visibile di un accesso non autorizzato. Vale la pena indagare invece di archiviare.
Anatomia dell'attacco
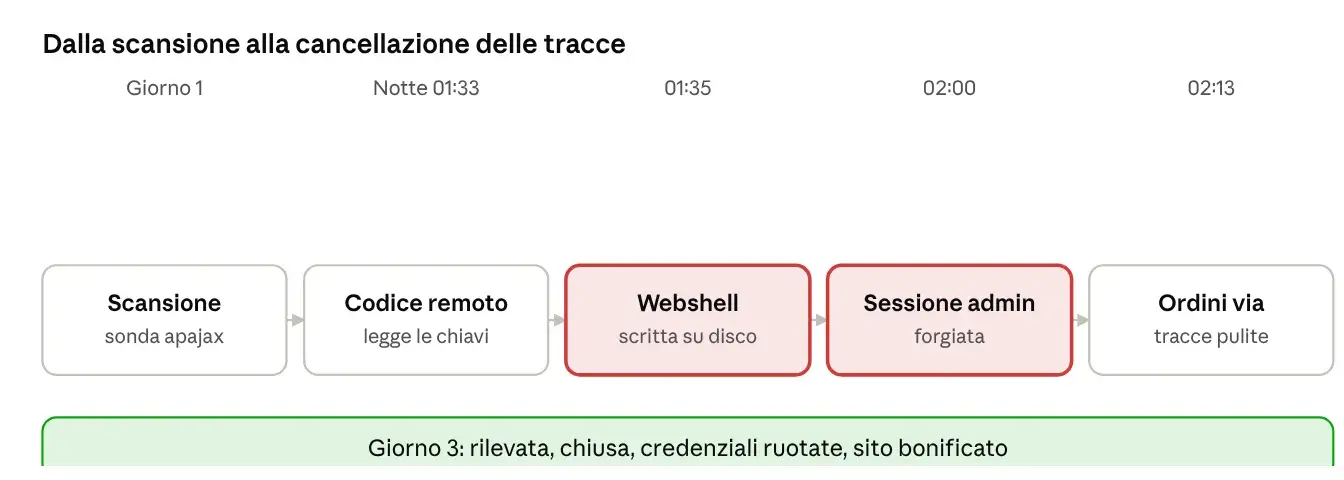
L'intera catena, dalla prima esecuzione di codice alla cancellazione delle tracce, è durata circa quaranta minuti nel cuore della notte. Ogni richiesta arrivava da un indirizzo IP diverso di una botnet, per rendere inutile il blocco per provenienza.
La falla: esecuzione di codice in apajax.php
Il punto di ingresso è stato apajax.php un endpoint pubblico del modulo Ap Page Builder (venduto da Leotheme/Apollotheme e diffusissimo nei temi PrestaShop basati su Leo). L'endpoint accetta uno "shortcode" che il modulo elabora tramite il motore di template Smarty. Il problema è che, in presenza di uno shortcode di tipo generatore, il contenuto passato dall'esterno viene interpretato come template: un classico Server-Side Template Injection che degenera in esecuzione di codice PHP.
In pratica, chi invia la richiesta sceglie quale funzione PHP far eseguire al server. L'attaccante ha prima verificato il terreno con operazioni innocue, poi è passato a leggere file di configurazione e infine a scrivere un file sul disco. Non serviva alcuna autenticazione: l'endpoint risponde a chiunque.
Lo stesso modulo ha altri difetti noti censiti negli anni: una SQL injection via apajax.php (parametri come product_all_one_img) e un path traversal (CVE-2024-6648) che consente di includere file di sistema. Nel nostro caso la via sfruttata è stata il template injection, la più potente delle tre perché porta direttamente all'esecuzione di codice.
Con l'esecuzione di codice in mano, l'attaccante ha letto il file dei parametri dell'applicazione e da quel momento ha avuto le chiavi di casa
Un primo FIx non sufficiente
Su questo sito esisteva già una patch per lo stesso endpoint: un filtro che rifiuta la richiesta se contiene certe parole pericolose(system, exec, shell_exec, eval e simili). È l'approccio istintivo, ed è anche quello che non ha retto. Vale la pena spiegare perché, perché è un errore che si ripete ovunque.
Una lista di parole "in black" fallisce per tre motivi:
Il filtro agisce sul valore grezzo, ma il codice lo decodifica dopo. Più avanti nel flusso c'è un urlencode. Basta codificare due volte una parola vietata perché superi il controllo statico e torni leggibile un istante dopo, giusto in tempo per essere eseguita.
Mancano sempre delle funzioni. L'attaccante non ha usato come avviene in attacchi piu' frequenti system , ma la simpatica file_get_contents per leggere la configurazione e la mysqli_connect per interrogare in allegria il database.
Il modulo ha codifiche proprie. Usa segnaposto interni che converte in apici e parentesi dopo il controllo del filtro. Un'altra via per nascondere il testo alla lista nera.
Con il nostro intervento abbiamo rifiutato in blocco i parametri che attivano lo shortcode, dopo aver verificato nei log che il traffico legittimo del tema non li usa mai. È una toppa robusta perché non prova a distinguere il codice buono dal cattivo: blocca il canale. La soluzione definitiva è firmare gli shortcode generati dal server e rifiutare tutto ciò che arriva senza firma valida, oppure aggiornare o sostituire il modulo.
Come abbiamo chiuso e bonificato
La gestione di un incidente ha un ordine preciso, e sbagliarlo peggiora le cose. La prima tentazione ,cancellare la webshell appena trovata , è anche l'errore più comune: distruggi le prove di come sono entrati e non sai cos'altro hanno lasciato.
Prima: congelare le prove. Copia dei log e dump del database prima di toccare qualsiasi cosa. I log ruotano, e senza una copia perdi la cronologia su cui si basa tutta l'analisi.
Poi: capire prima di pulire. Abbiamo ricostruito dai log ogni comando eseguito dall'attaccante. Solo a quel punto sapevamo cosa aveva letto (configurazione, tabelle, chiavi dei cookie), cosa aveva scritto (la webshell, una voce temporanea nel file delle password dell'admin) e cosa aveva cancellato (le proprie sessioni forgiate).
Contenimento. Abbiamo chiuso l'ingresso bloccando i parametri dell'endpoint vulnerabile, verificato che il blocco restituisse 403 e non rompesse il traffico legittimo, e spostato la webshell fuori dalla document root conservandone copia.
Verifica dell'escalation. Un attaccante con esecuzione di codice come utente del sito può provare a salire a root. Abbiamo controllato processi, utenti di sistema, chiavi SSH, cron, connessioni di rete in uscita e file di sistema modificati. Nessuna prova di compromissione a livello di server: il danno è rimasto confinato al sito e al suo database.
Rotazione delle credenziali, tutte insieme. Questo è il punto che non ammette scorciatoie. Con esecuzione di codice l'attaccante ha letto le credenziali del database e le chiavi dei cookie. Vanno cambiate in un colpo solo: password del database, chiavi di firma dei cookie, password di tutti gli account del back office, azzeramento delle sessioni attive (i token rubati restano validi finché non lo fai), credenziali FTP e del pannello, chiavi API dei moduli di pagamento. Cambiarle una alla volta mentre una backdoor è ancora attiva è inutile: la nuova credenziale viene riletta un minuto dopo.
Ripristino. La via più pulita su una compromissione di questo livello è ricostruire i file da un backup anteriore all'attacco, non ripulire quelli attuali: su un sito bucato non si è mai certi di aver trovato tutto. Il database, invece, non si ripristina da backup, perché perderesti gli ordini legittimi arrivati nel frattempo; si bonifica in modo mirato.
Checklist per chi usa PrestaShop 1.7 con tema Leo o Apollo
Se amministri un negozio PrestaShop con un tema basato su Leo/Apollo e il modulo Ap Page Builder, ecco cosa controllare oggi.
Verifica se apajax è raggiungibile e se l'invio di uno shortcode produce output anomalo. Se il tema non usa gli shortcode dinamici lato front-end, blocca i parametri che li attivano.
Aggiorna o rimuovi Ap Page Builder. Le versioni datate del modulo sono il problema; se non è aggiornabile, isola l'endpoint a livello di web server.
Cerca file PHP recenti o anomali dentro modules/, soprattutto con nomi che sembrano innocui (health check, cache, ajax). Confronta per data di cambio dell'inode, non solo di modifica: quella si falsifica.
Controlla ps_checkout la versione sotto la 5.3.0 ha una falla pubblica (GHSA-MQQ7-WXX5-MP8H). Aggiorna.
Verifica l'integrità del file delle password dell'area admin e che la protezione a monte (IP o password HTTP) sia attiva.
Non tenere credenziali o chiavi in file leggibili dall'utente del sito più del necessario, e tieni una chiave SSH privata fuori dalla document root.
Attiva il logging esteso e conserva i log abbastanza a lungo da poter ricostruire un incidente a posteriori.
Metti davanti al sito un filtro applicativo che riconosca gli attacchi su carrello, checkout e endpoint dei moduli, dato che gli attacchi arrivano da botnet a IP rotante e bloccare per indirizzo non serve.
Cosa ci portiamo a casa
Tre cose, al di là del singolo modulo.
Il software di terze parti è il vero perimetro. Il core di PrestaShop non c'entra: la falla era in un modulo del tema, come lo sono la maggior parte delle compromissioni di PrestaShop che vediamo. Ogni modulo installato è codice che gira con i privilegi del sito, e va trattato come tale: aggiornato, verificato, rimosso se inutile.
Una patch sbagliata è peggio di nessuna patch, perché dà un falso senso di sicurezza. Il filtro che bloccava una sequenza di "parole chiave" era presente da mesi aveva convinto chi l'aveva messo che il problema fosse chiuso. Non lo era, e questo ha lasciato la porta aperta più a lungo. Quando correggi una falla, correggi il canale, non i sintomi.
La velocità di risposta conta più della perfezione della difesa. Nessun sito è inattaccabile. Quello che fa la differenza è accorgersene, leggere i log, ricostruire l'accaduto e chiudere nell'ordine giusto. In questo incidente il tempo tra la segnalazione e la chiusura dell'ingresso è stato breve proprio perché c'erano log da leggere e un metodo per farlo.
Resta un dovere verso chi subisce un accesso ai dati: quando un attaccante legge dati personali di clienti, c'è una valutazione di legge da fare, che spetta al titolare del trattamento con il suo consulente. Il fornitore tecnico lo comunica senza ritardo e per iscritto.
Piattaforme prestashop non aggiornate sono il punto di partenza
Il vero problema è questo: aggiornare anche se il costo è elevato. Piattaforme basata su cms e personalizzate negli anni difficilmente vengono aggiornate proprio a causa del codice custom. Il tempo passa e le vulnerabilità crescono sopratutto in tempi dove l' AI riesce a trovare bug su sistemi operativi e distro (linux) definite sicure illo tempore, figuriamoci piattaforme open source che per soddisfare esigenze particolari di clienti vengono arricchite con N moduli di terze parti.
Da qui è nato KEIDEACMS: sicuro, proprietario e senza plugin aggiutnivi
L'idea di creare un nostro CMS universale nasce proprio dal fatto che i CMS open source piu' blasonati per rendersi universali sacrificano molto la loro sicurezza. D'altra parte hanno l'estrema comodità di adattarsi egregiamente a svariate tipologie di attività.. ma a che costo? Una perdita di dati oggi si traduce in mila euro di sanzione se non gestita correttamente. Sei disposto a rischiare cosi' tanto?
Fossi un proprietario di un attività che vuole creare qualcosa online, una chiamata la farei... senza impegno.. prova keiodeacms non te ne pentirai.