Sicurezza nel nucleo del CMS

Sicurezza CMS aziendale: firewall, 2FA e dati cifrati già dentro KeideaCMS

Il firewall controlla ogni richiesta prima che arrivi al sito, i dati dei form sono cifrati con AES-256, ogni file caricato passa da sei controlli e il pannello si apre con la 2FA. Niente plugin di sicurezza da installare e ricordarsi di aggiornare.

Analisi gratuita del sito che hai oggi

Cosa blocca il firewall, prima che arrivi al sito

KeFirewall gira sul tuo server, dentro il CMS: controlla ogni parametro, ogni intestazione e il corpo di ogni richiesta, con oltre 90 regole.

SQL Injection

Tentativi di leggere o modificare il database: UNION SELECT, query in serie, attacchi alla cieca e a tempo come SLEEP e BENCHMARK.

Cross-Site Scripting (XSS)

Codice JavaScript iniettato nelle pagine: tag script, gestori di eventi, SVG, data URI e vbscript.

Local File Inclusion (LFI)

Accessi ai file di sistema: risalite di cartella, byte nulli, wrapper PHP come php://filter e file sensibili come /etc/passwd.

Remote File Inclusion (RFI)

File malevoli caricati da server remoti: indirizzi iniettati, data URI, inclusioni da IP esterni.

Command Injection e SSRF

Comandi lanciati sul server e richieste forgiate verso i servizi interni.

Attacchi nascosti in Base64

I contenuti codificati vengono decodificati a più livelli, per smascherare l’attacco nascosto dentro.

I dati dei tuoi clienti, illeggibili anche a chi ruba il database

Nome, email, telefono e messaggio dei form vengono cifrati prima di essere salvati. Succede da solo,

  • AES-256-CBC

    Lo standard usato da banche e governi, con una chiave a 256 bit.

  • Un IV diverso ogni volta

    Ogni cifratura usa un vettore casuale di 16 byte: lo stesso dato cifrato due volte non si somiglia.

  • Chiave fuori dal database

    La chiave sta nelle impostazioni del server: una copia del database resta illeggibile.

  • Cifratura automatica

    Non è un’opzione da accendere: vale per ogni form del sito, sempre.

Quanto ti costerebbe una perdita di dati?

Calcola in 10 secondi l’esposizione economica del tuo sito.

10010.00025.00050.000
Sanzione minima stimata —
Costo notifica obbligatoria —
Downtime stimato (72 ore) —
Totale esposizione a rischio —
—
Richiedi l’audit di sicurezza gratuito

Sei controlli su ogni file caricato

Un’immagine .jpg può nascondere codice PHP, un PDF può mascherare una webshell: per questo il CMS guarda dentro il file, non solo l’estensione.

Il nome del file

Byte nulli, doppie estensioni, caratteri di controllo ed estensioni pericolose come php, phtml, phar, exe e svg vengono rifiutati.

Codice PHP nascosto

Cerca tag PHP e funzioni pericolose come eval, system ed exec dentro file che non dovrebbero contenerne.

Webshell conosciute

Riconosce le firme delle webshell più diffuse, i programmi che un attaccante usa per comandare il server.

Cos’è una webshell

File poliglotti

Scopre i file che sembrano immagini vere ma nascondono codice: la tecnica più astuta.

Entropia di Shannon

Un file cifrato o compresso per nascondere codice ha un disordine anomalo: oltre la soglia di 7,2 viene fermato.

Base64 nascosto

Cerca e decodifica i blocchi in Base64 dentro il file, per smascherare il codice offuscato.

Accesso al pannello, a prova di password rubata

Una password indovinata o rubata non basta per entrare.

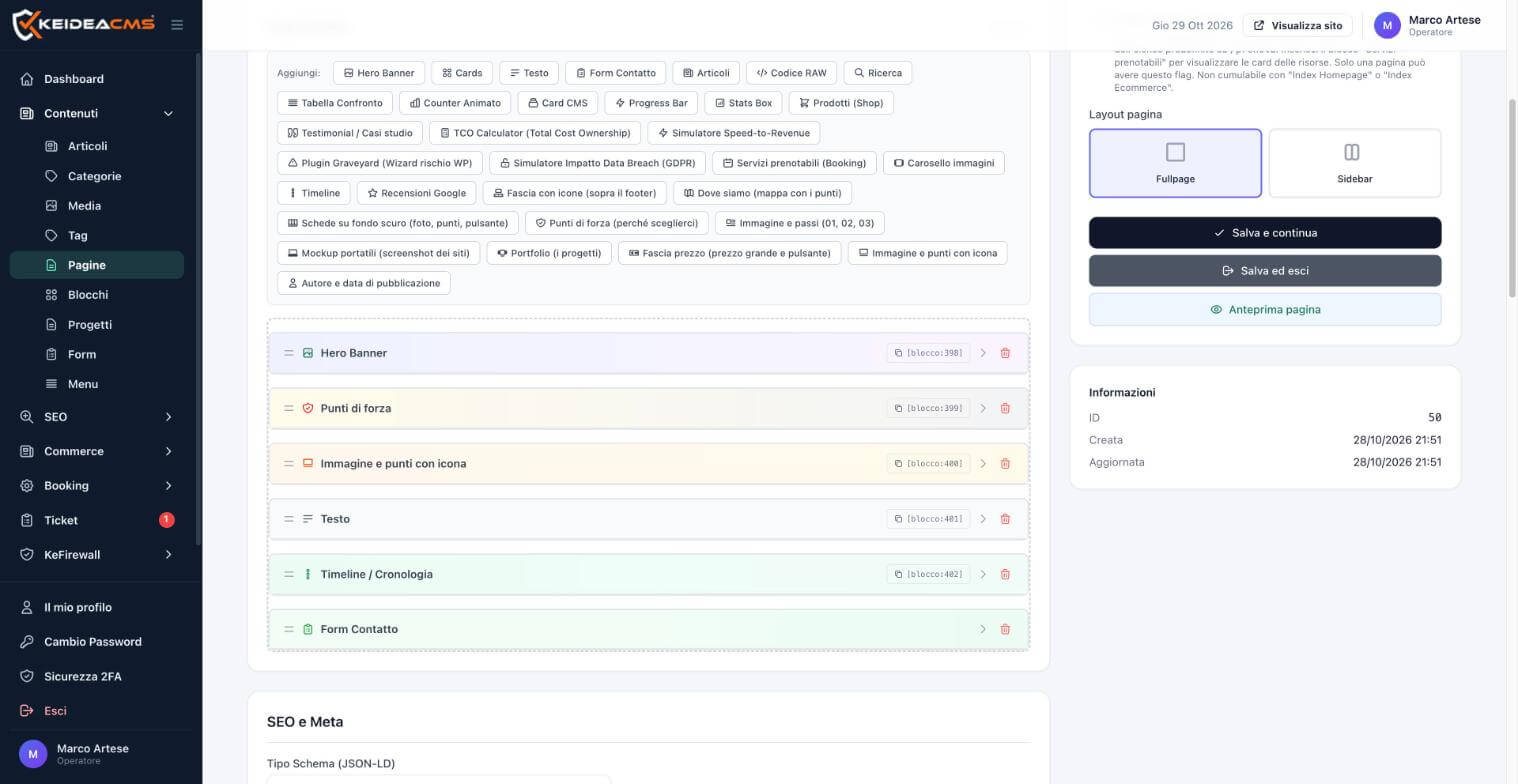
Il pannello di controllo di KeideaCMS
  • 2FA con l’app

    Codice a tempo (TOTP, RFC 6238) da Google Authenticator, Authy o qualsiasi app compatibile, con i tentativi limitati.

  • Dispositivi fidati

    Il computer dell’ufficio può restare fidato per 30 giorni, con un cookie protetto e solo la sua impronta nel database.

  • Sessioni protette

    Cookie invisibili a JavaScript e solo su HTTPS, token CSRF su ogni modulo; se cambi la password le altre sessioni si chiudono.

  • Permessi per persona

    Ogni operatore vede e gestisce solo le funzioni che gli servono, e ogni accesso finisce nel registro.

KeideaCMS vs WordPress: la sicurezza a confronto

Cosa trovi già dentro e cosa devi aggiungere con i plugin.

Caratteristica WordPress KeideaCMS
Firewall applicativo (WAF) ✗ Serve un plugin (Wordfence, Sucuri) ✓ Integrato nel nucleo
SQL injection e XSS ~ Solo con plugin aggiornati ✓ Regole native nel firewall
Dati dei form ✗ Di solito in chiaro nel database ✓ Cifrati con AES-256-CBC
2FA per il pannello ✗ Serve un plugin ✓ TOTP integrato
Controllo dei file caricati ~ Tipo ed estensione ✓ Sei controlli sul contenuto
Blocco automatico degli IP ✗ Serve un plugin o un servizio esterno ✓ Blacklist dopo 5 attacchi
Blocco per paese ✗ Plugin a pagamento ✓ Integrato
Avvisi degli attacchi ~ Con i plugin ✓ Email automatiche
Vulnerabilità pubbliche ✗ Migliaia ogni anno nei plugin ✓ Nessuna pubblicata

Sicurezza, GDPR e NIS2: cosa fa il CMS e cosa resta a te

Il GDPR all’articolo 32 chiede misure tecniche adeguate per proteggere i dati personali, e la direttiva NIS2 estende l’obbligo di gestire il rischio informatico a molte più aziende. Un CMS da solo non rende conformi, ma può togliere di mezzo la parte tecnica più delicata.

Le misure tecniche già dentro KeideaCMS

  • Cifratura dei dati a riposo: i dati dei form sono cifrati con AES-256-CBC, con la chiave fuori dal database.
  • Controllo degli accessi: 2FA per gli operatori, permessi per persona, sessioni chiuse quando cambia la password.
  • Registro di accessi e attacchi: ogni accesso e ogni attacco bloccato viene registrato con data, indirizzo IP e motivo, per il tempo che decidi tu.
  • Gestione degli incidenti: avvisi email quando un attacco viene bloccato e blacklist automatica degli indirizzi che insistono.
  • Blocco per paese: puoi chiudere il sito al traffico dei paesi da cui non lavori.

Perché un firewall nel nucleo e non un plugin

Un plugin di sicurezza è un altro pezzo da aggiornare, che può entrare in conflitto con gli altri o restare indietro. Nel nucleo, il firewall controlla la richiesta prima che arrivi al resto del sito e si aggiorna insieme al CMS. Ne parliamo in WAF applicativo: cos’è e perché Wordfence non basta e in webshell: cos’è e come bloccarla.

La parte che resta alle persone

Password, procedure, fornitori, formazione: la conformità riguarda anche l’organizzazione. Per questo, oltre al CMS, offriamo la consulenza ISO 27001 e GDPR. Per vedere tutto dal vivo prenota una demo gratuita, oppure leggi come funziona KeideaCMS e il confronto con gli altri CMS.

Approfondimenti sulla sicurezza

Richiedi l’audit di sicurezza gratuito

Ti diciamo cosa vedrebbe oggi un attaccante sul tuo sito, anche WordPress, Joomla o PrestaShop, e come chiuderlo.

Controllo del sito che hai oggi
Cosa correggere, spiegato chiaro
Gratis e senza impegno

Richiedi informazioni senza impegno

Parlaci di te e della tua idea. Analizziamo la tua azienda e ti guidiamo passo dopo passo a scegliere il servizio adatto alle tue necessità.

Domande frequenti

Sì, per come è costruito. WordPress affida la sicurezza a plugin di terze parti, e l’ecosistema dei plugin pubblica migliaia di vulnerabilità ogni anno. KeideaCMS ha nel nucleo un firewall con oltre 90 regole contro gli attacchi, la cifratura AES-256-CBC dei dati dei form, la 2FA per il pannello e sei controlli su ogni file caricato: non sono componenti da installare, ci sono e si aggiornano insieme al CMS.
Ogni dato inserito nei form del sito viene cifrato con AES-256-CBC prima di essere salvato nel database. Ogni cifratura usa un vettore di inizializzazione casuale di 16 byte, così lo stesso dato cifrato due volte non si somiglia. La chiave sta nelle impostazioni del server, non nel database: una copia del database rubata resta illeggibile.
Il CMS dà le misure tecniche che GDPR (art. 32) e NIS2 chiedono: dati personali cifrati, blocco per paese, registro degli accessi e degli attacchi con durata configurabile, 2FA per gli operatori e avvisi email quando un attacco viene bloccato. La conformità però riguarda anche processi e persone: per questo offriamo la consulenza ISO 27001 e GDPR.
La richiesta viene bloccata con una risposta 403 (o con una verifica captcha, se l’hai accesa) e l’evento finisce nel registro con tipo di minaccia, IP, indirizzo e user agent. Se lo stesso IP attacca 5 volte in un’ora finisce in blacklist per 24 ore, e la soglia si può cambiare. L’amministratore riceve un avviso via email.
No. Firewall, cifratura, 2FA e controllo dei file sono nel nucleo di KeideaCMS. Se vuoi, il sito può stare anche dietro Cloudflare: il firewall legge l’indirizzo vero del visitatore.
Sì. Analizziamo il sito che hai oggi, anche WordPress, Joomla o PrestaShop, e ti diciamo cosa correggere. Per processi e norme c’è la consulenza ISO 27001 e GDPR.

Tuttoin un unicoSoftware

Parli con noi davvero

Il nostro supporto telefonico è attivo tutti i giorni dalle ore 09:00 alle ore 18:00

+39 0835 239 514 Chiamaci

Non la solita Web Agency

Ti seguiamo e ti veniamo sempre incontro anche sul dilazionare il tuo investimento

I nostri progetti

Hai bisogno di aiuto

Per informazioni, preventivi, assistenza scrivici

info@keideacms.it